



DỊCH VỤ QUẢN LÝ BỀ MẶT TẤN CÔNG
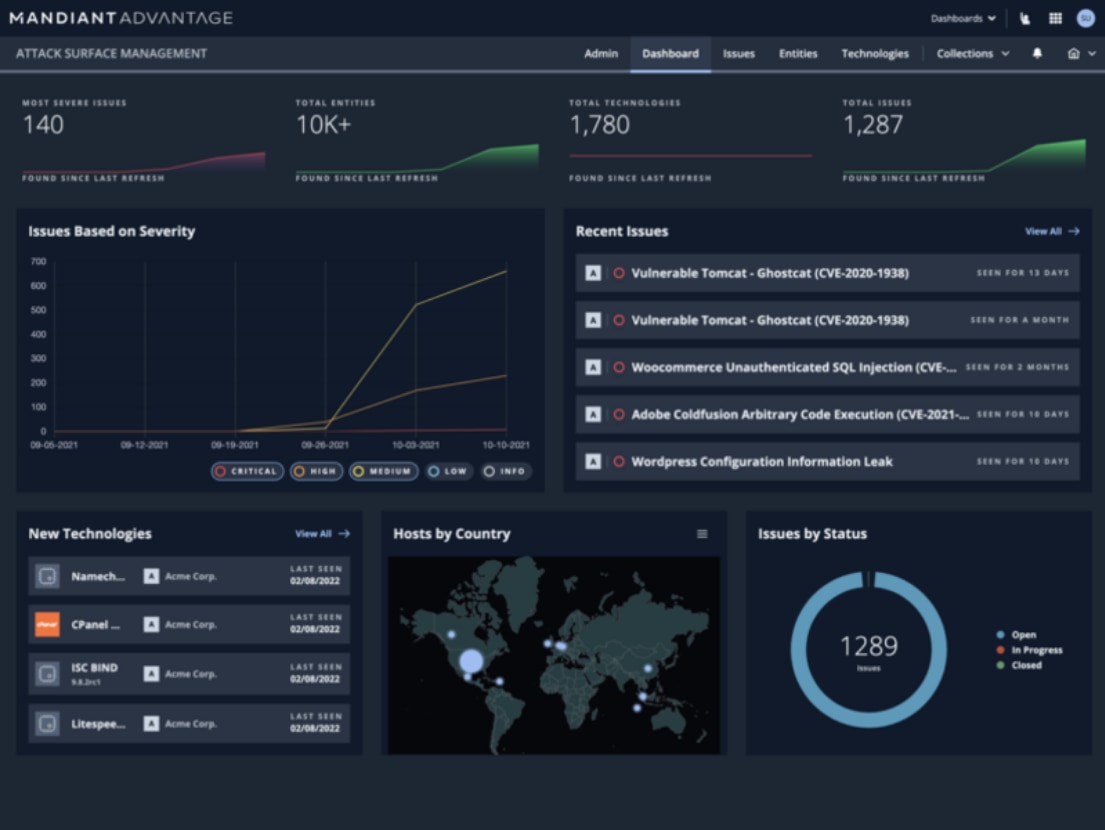
Dịch vụ Quản lý Bề mặt Tấn công của VietSunshine giúp doanh nghiệp tự động giám sát, hiển thị mọi tài sản kết nối Internet và loại bỏ các lỗ hổng bảo mật. Bằng việc kết hợp công nghệ hiện đại và thông tin tình báo mối đe dọa, dịch vụ đánh giá mức độ phơi nhiễm rủi ro, phân loại tài sản, và tối ưu hóa quy trình ứng cứu sự cố khẩn cấp.
Giám sát tài sản
Phù hợp với
Xác định và loại bỏ
các điểm yếu bảo mật với khả năng giám sát và hiển thị toàn diện
- Xác định mối liên kết giữa các tài sản
- Hiển thị các tài sản chưa được kiểm soát
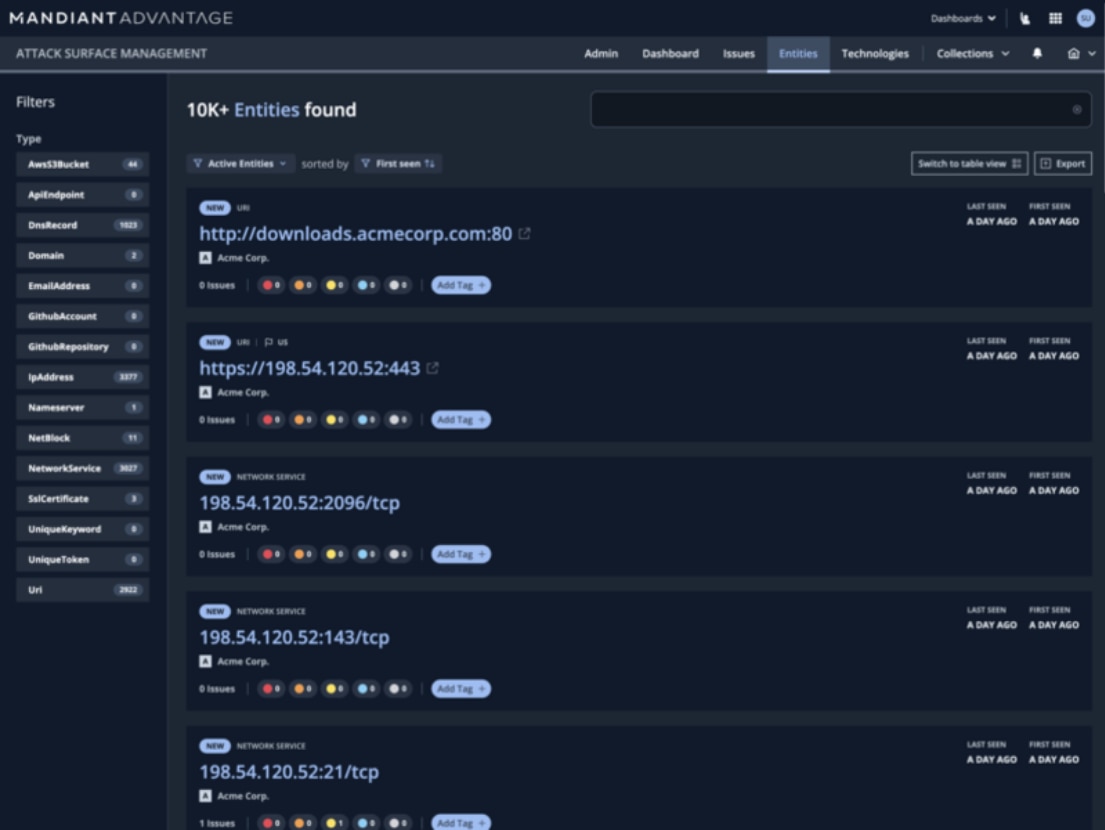
- Kiểm kê tài sản và thực hiện điều tra
Quản lý rủi ro
Phù hợp với
Giảm thiểu rủi ro
phần mềm và điện toán đám mây bằng cách giám sát liên tục
- Đánh giá các Software Stacks và cấu hình
- Xác định các lỗ hổng bảo mật bị khai thác
- Phân loại tài sản / hệ thống
Khắc phục sự cố
Phù hợp với
Xử lý sự cố
nhanh chóng với sự kết hợp của công nghệ và kinh nghiệm
- Cảnh báo về mức độ rủi ro của tài sản
- Ưu tiên khắc phục
- Tích hợp vào Workstreams
Quản lý bề mặt tấn công là gì?
Quản lý bề mặt tấn công (Attack Surface Management – ASM) là hoạt động xác định, hiển thị và quản lý các tài sản có khả năng trở thành mục tiêu tấn công của doanh nghiệp. Dịch vụ giúp doanh nghiệp kiểm kê tài sản, phát hiện các điểm yếu bảo mật, đánh giá mức độ phơi nhiễm và theo dõi những thay đổi trên bề mặt tấn công.
Thay vì chỉ tập trung vào các hệ thống đã biết, ASM giúp doanh nghiệp có cái nhìn tổng thể hơn về toàn bộ tài sản và rủi ro trên bề mặt tấn công.
Vì sao doanh nghiệp cần quản lý bề mặt tấn công?
Dịch vụ quản lý bề mặt tấn công giúp doanh nghiệp chủ động bảo vệ tài sản số thông qua 4 lợi ích cốt lõi:
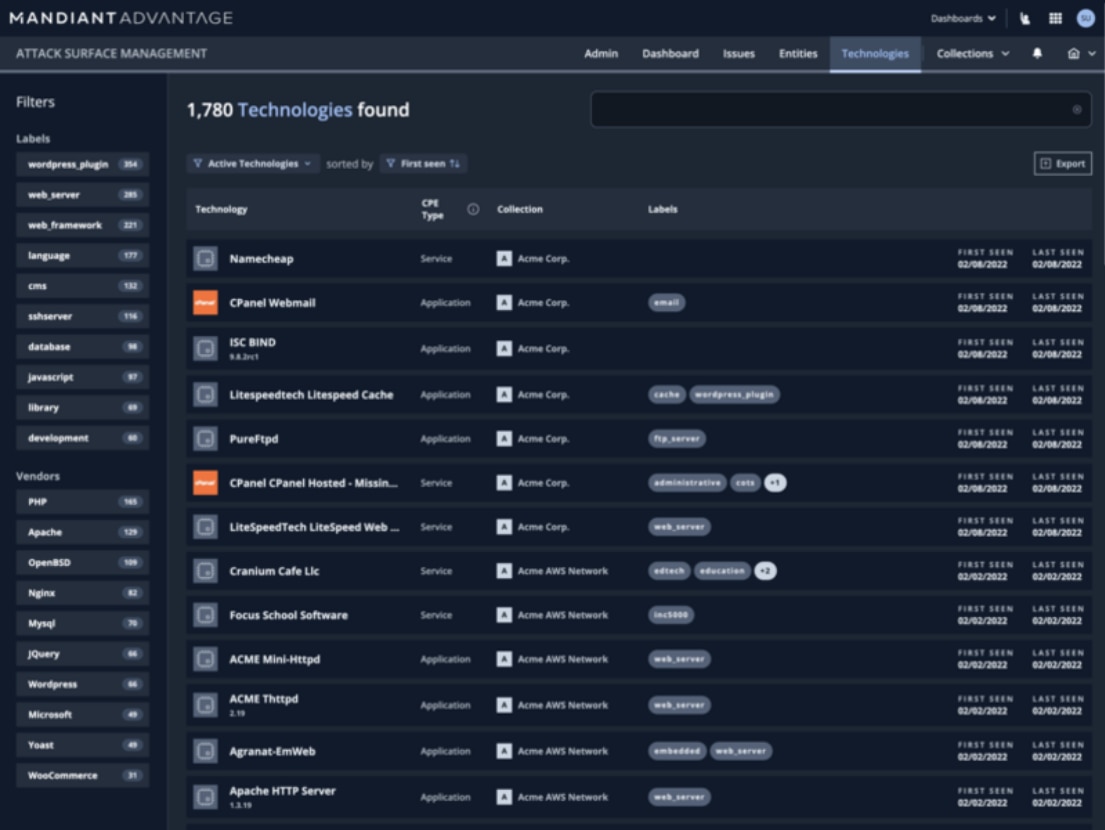
- Xóa bỏ điểm mù & Shadow IT: Tự động phát hiện và kiểm kê tài sản kết nối Internet (Domain, IP, Cloud, API) bị bỏ quên.
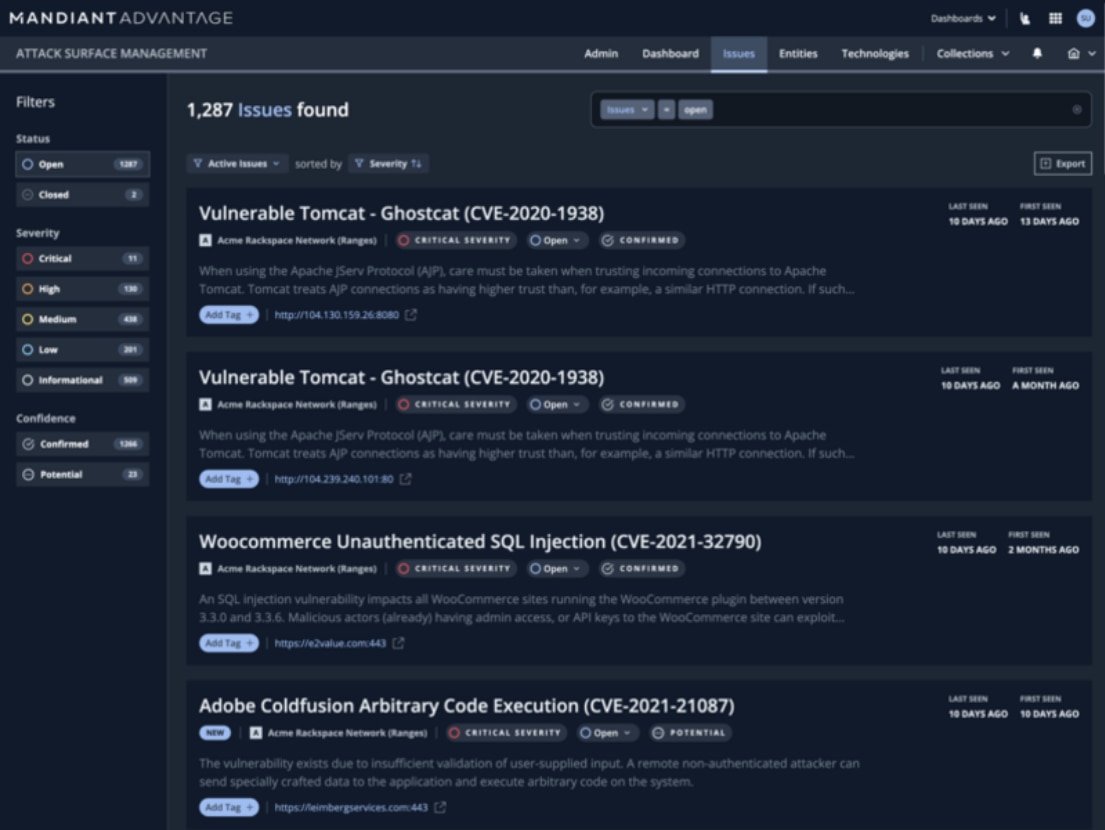
- Phát hiện rủi ro thời gian thực: Đánh giá chính xác mức độ phơi nhiễm và các lỗ hổng phần mềm (CVEs) đang bị hacker nhắm tới.
- Tối ưu hóa thứ tự khắc phục: Kết hợp Threat Intelligence để ưu tiên xử lý ngay các điểm yếu nguy cấp nhất.
- Tự động hóa luồng làm việc: Tích hợp trực tiếp dữ liệu cảnh báo vào hệ thống IT/SOC hiện có để xử lý sự cố tức thì.
Giải thưởng và thành tích
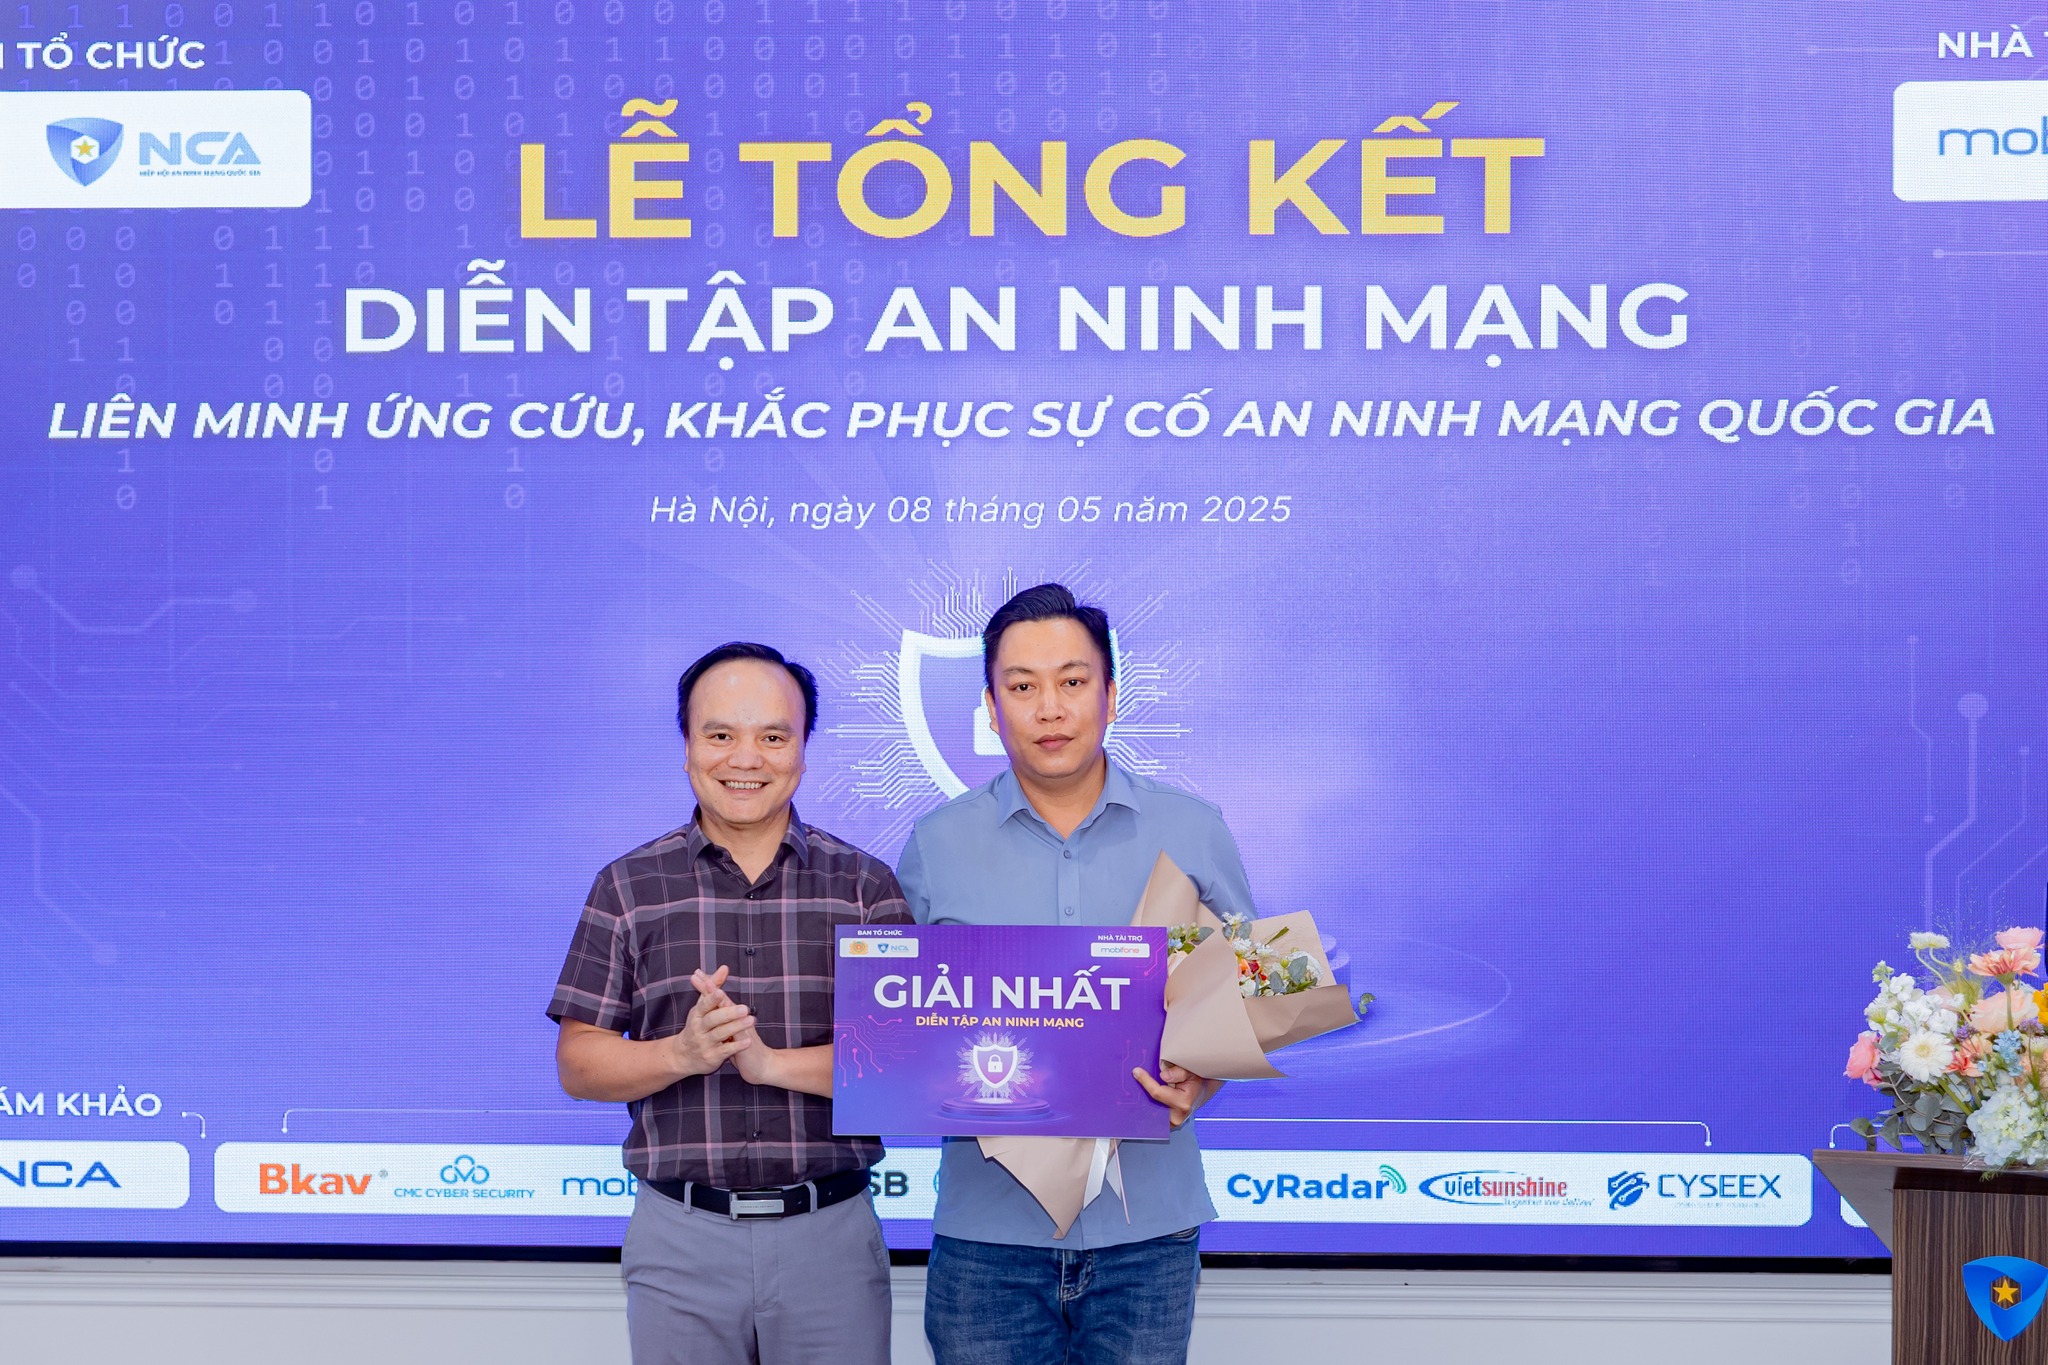
VietSunshine Vinh Dự Giành Giải Nhất Tại Diễn Tập An Ninh Mạng Quốc Gia 2025
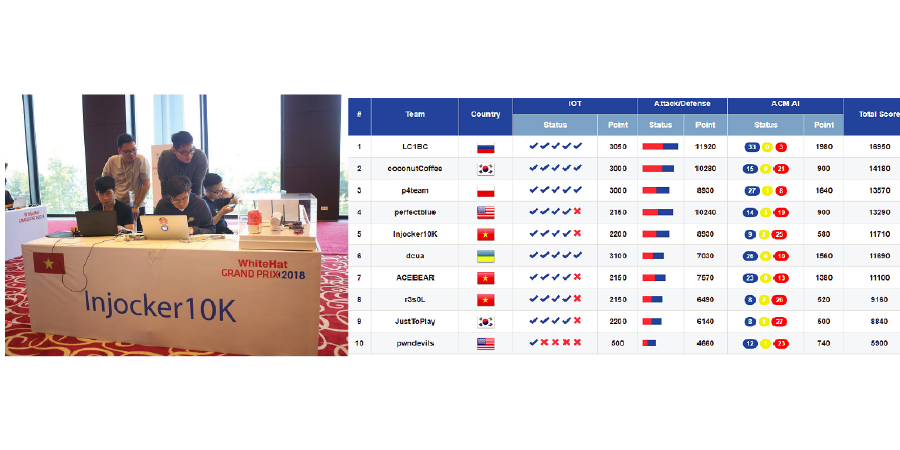
Team Việt Nam có thành tích cao nhất tại The WhiteHat Grand Prix 2018
https://ctftime.org/event/697/
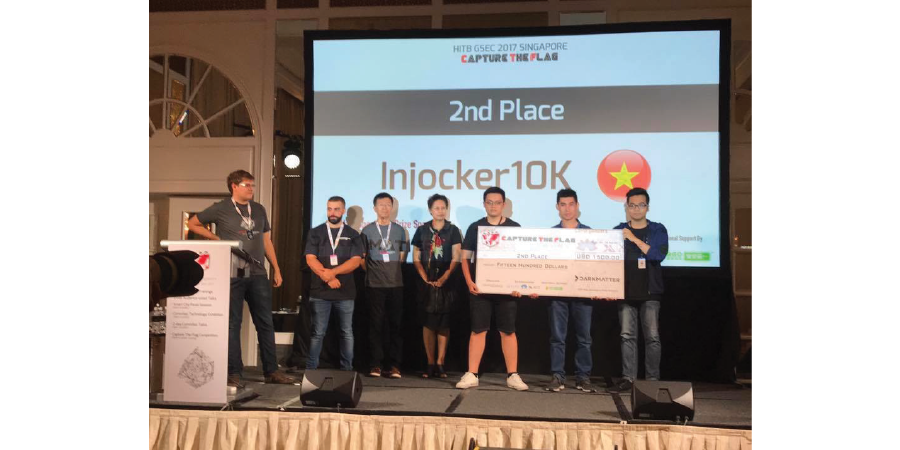
Xếp thứ 2 tại Capture the Flag – HITB GSEC Singapore 2017
https://gsec.hitb.org/sg2017/capture-the-flag/
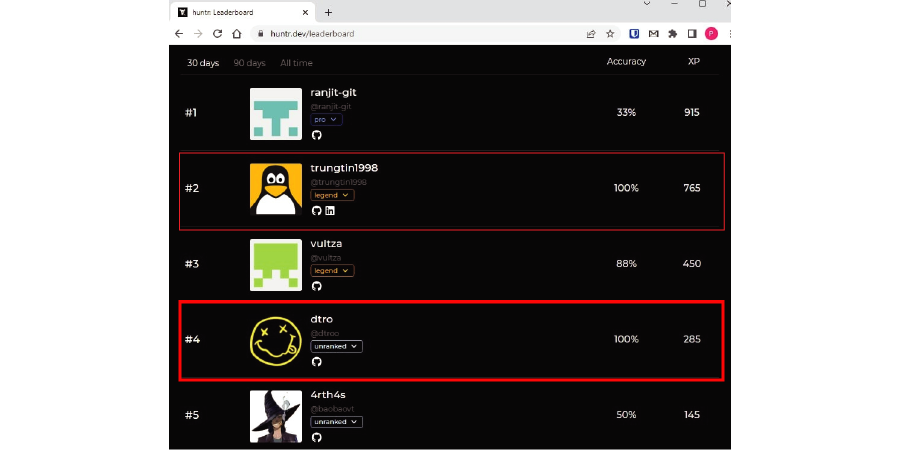
Huntr.dev's Ranking
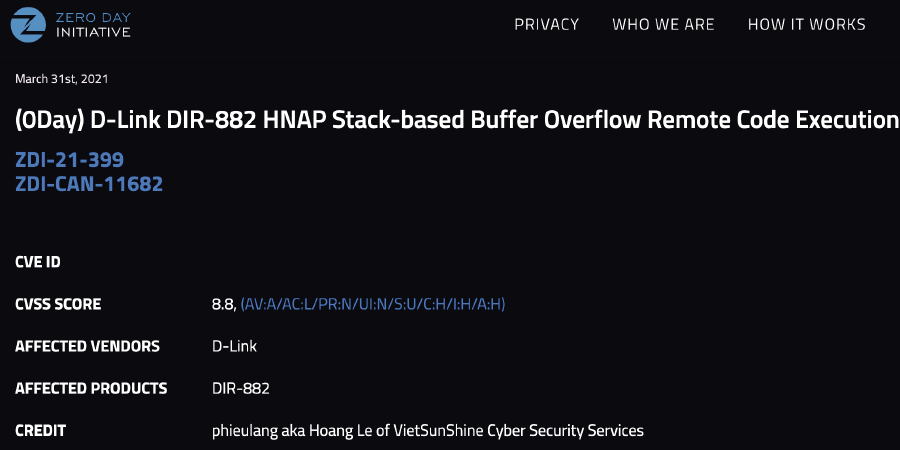
Phát hiện lỗ hổng Zero-Day trên thiết bị D-Link
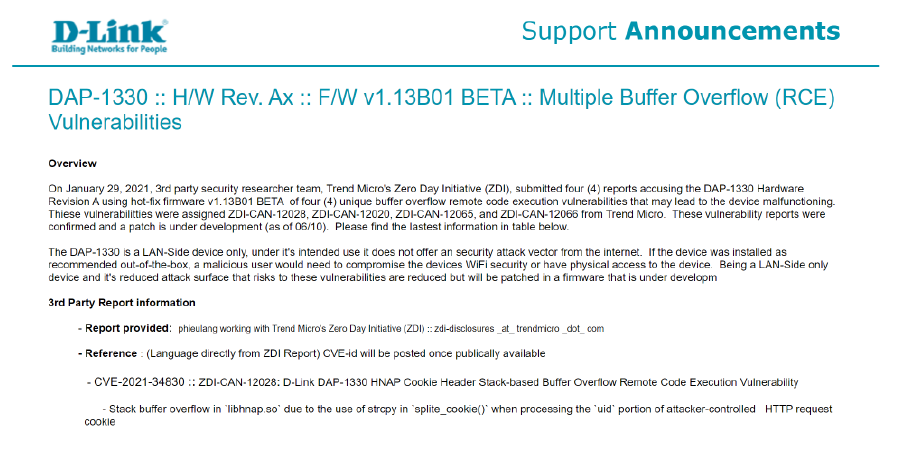
Phát hiện lỗ hổng RCE trên thiết bị D-Link
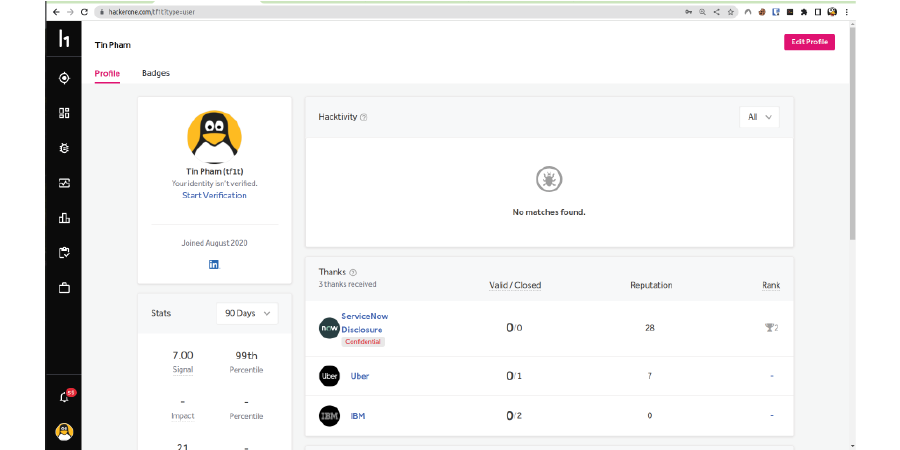
Hackerone Bug Bounty
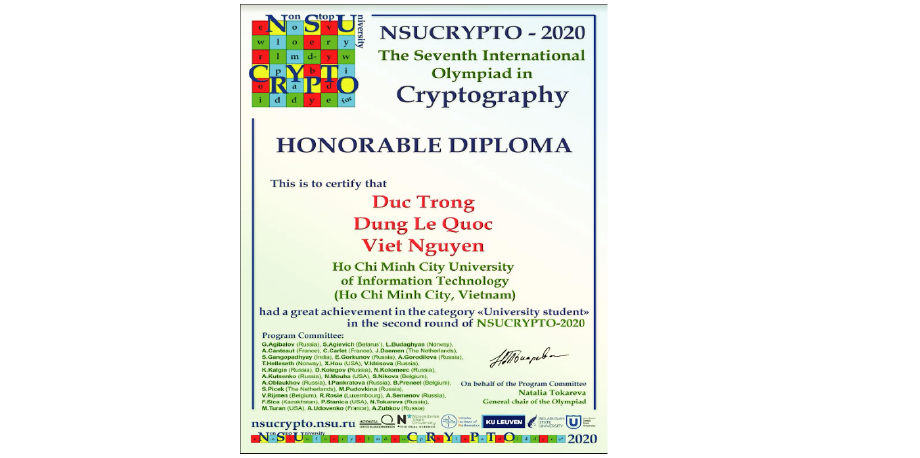
The Seventh International Olympiad in Cryptography
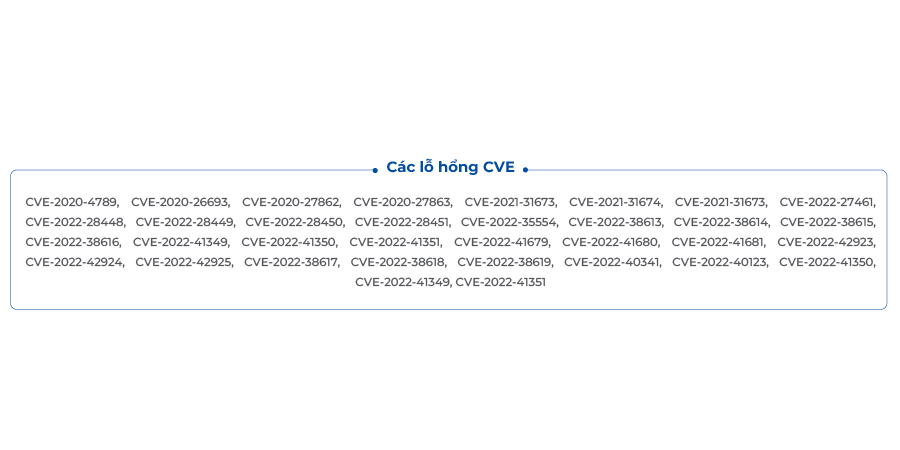
Phát hiện các lỗ hổng CVE
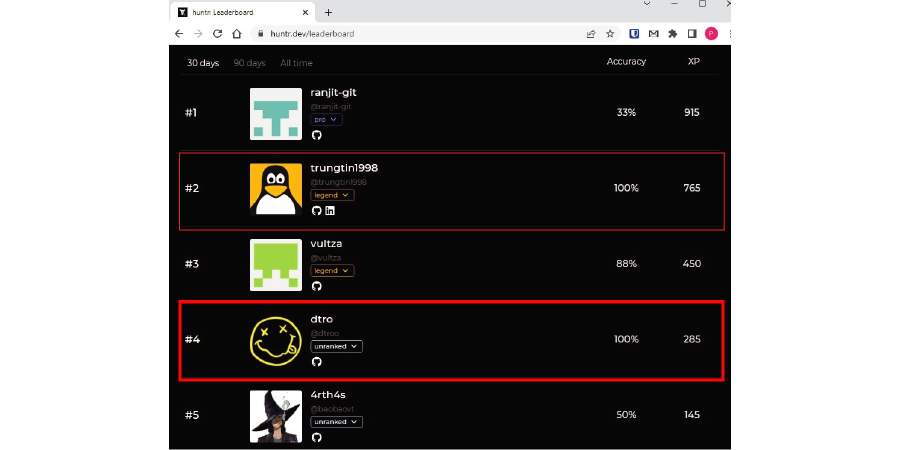
Huntr.dev's Ranking
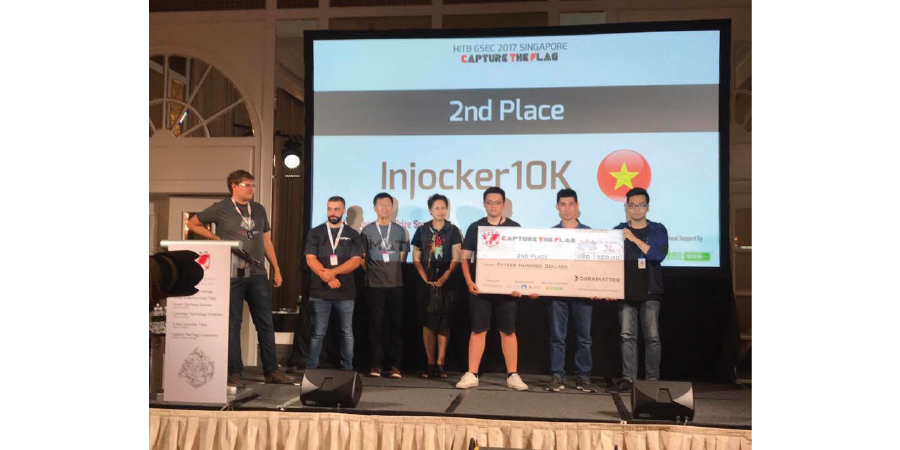
Xếp thứ 2 tại Capture the Flag – HITB GSEC Singapore 2017
https://gsec.hitb.org/sg2017/capture-the-flag/
Quy trình thực hiện
1. Liệt kê tài sản (Inventory): Tự động thu thập và liệt kê toàn bộ các tài sản kết nối Internet của tổ chức dưới góc nhìn thực tế của kẻ tấn công.
2. Đánh giá rủi ro (Assess): Phân tích chi tiết từng tài sản để phát hiện lỗ hổng, đo lường mức độ phơi nhiễm và đưa ra phương án giảm thiểu rủi ro.
3. Tích hợp hệ thống (Integrate): Kết nối rộng rãi với tất cả các nhà cung cấp giải pháp và công cụ bảo mật của bên thứ 3 trong hạ tầng doanh nghiệp.
4. Quản lý & Giám sát (Manage): Liên tục quản lý các thay đổi trên bề mặt tấn công theo thời gian, được hỗ trợ trực tiếp bởi đội ngũ chuyên gia và nguồn tin Tình báo Mối đe dọa của Mandiant.
|
|
|
|
Để lại liên hệ
và chúng tôi có thể tư vấn cho quý khách
Chúng tôi sẵn lòng chia sẻ tư vấn và định hướng cho bạn ý tưởng về dịch vụ mà quý khách cần nhất

 Loading ...