



KIỂM THỬ XÂM NHẬP
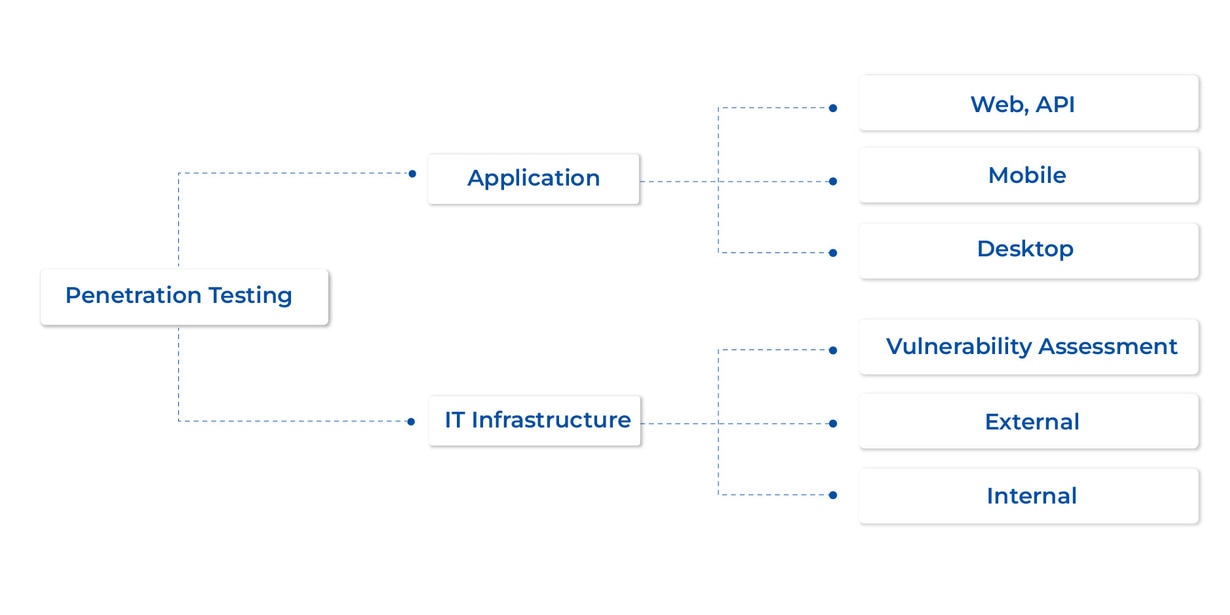
Dịch vụ kiểm thử xâm nhập (Penetration Testing) của VietSunshine giúp doanh nghiệp chủ động phát hiện và xác minh các lỗ hổng bảo mật trước khi kẻ tấn công có thể khai thác. Đội ngũ chuyên gia bảo mật mô phỏng các kịch bản tấn công có kiểm soát trên ứng dụng Web, API, Mobile, Desktop và hạ tầng mạng, từ đó đánh giá mức độ ảnh hưởng thực tế và đưa ra khuyến nghị khắc phục cụ thể.

Web Application
Phù hợp với
Mục tiêu
Chủ động nhận dạng các điểm yếu bảo mật tồn tại trong ứng dụng Web và API, xác định mức độ ảnh hưởng để đưa ra hướng xử lý trước khi kẻ xấu có thể gây ra tác động tiêu cực.
Tiêu chuẩn kiểm tra và tham chiếu
- OWASP Web Security Testing Guide
- OWASP Top 10 (Web App)
IT Infrastructure
Phù hợp với
Mục tiêu
Phát hiện các lỗ hổng bảo mật tiềm tàng trong mạng và hệ thống. Giúp hệ thống vận hành ổn định và giảm thiểu tối đa các thiệt hại do mất an toàn thông tin gây ra.
Tiêu chuẩn Penetration Testing Execution Standard (PTES)
- Intelligence Gathering
- Vulnerability Analysis
- Exploitation
- Post Exploitation
- Reporting
Desktop Application
Phù hợp với
Mục tiêu
Kiểm tra bảo mật toàn diện của ứng dụng Desktop ở cả 2 phía Client và Server (nếu có).
Tiêu chuẩn kiểm tra và tham chiếu
- OWASP Desktop Top 10
- Phương pháp kiểm tra an ninh mã nguồn mở thủ công Open Source Security Testing Methodology Manual (OSSTMM)
Mobile Application
Phù hợp với
Mục tiêu
Kiểm tra bảo mật toàn diện của ứng dụng di động cả 2 phía Client và Server.
Tiêu chuẩn kiểm tra và tham chiếu
- OWASP Top 10 (Mobile App)
- OWASP Mobile Security Testing Guide
- Phương pháp kiểm tra an ninh mã nguồn mở thủ công Open Source Security Testing Methodology Manual (OSSTMM)
Dịch vụ kiểm thử xâm nhập (Pentest)
Kiểm thử xâm nhập (Pentest) là hình thức tấn công mô phỏng có kiểm soát và được ủy quyền, giúp doanh nghiệp phát hiện và xác minh các lỗ hổng bảo mật trước khi bị kẻ tấn công khai thác.
Đội ngũ chuyên gia Pentest tại VietSunshine sẽ mô phỏng các kỹ thuật tấn công thực tế trên website, ứng dụng, API, thiết bị di động và hạ tầng mạng, từ đó xác định điểm yếu, đánh giá rủi ro và đưa ra khuyến nghị khắc phục phù hợp cho doanh nghiệp.
Vì sao doanh nghiệp cần dịch vụ kiểm thử xâm nhập?
Kiểm thử xâm nhập giúp doanh nghiệp chủ động phát hiện và xác minh lỗ hổng trước khi kẻ tấn công khai thác, qua đó:
- Phát hiện điểm yếu trong hệ thống
- Xác định độ tin cậy của các biện pháp kiểm soát
- Hỗ trợ tuân thủ các quy định về bảo mật và quyền riêng tư dữ liệu (ví dụ: PCI DSS, HIPAA, GDPR)
- Cung cấp các ví dụ định tính và định lượng về tình hình an ninh hiện tại và các ưu tiên ngân sách dành cho quản lý

Black Box
- Mục tiêu: Giả lập tấn công thực tế từ các tác nhân bên ngoài.
- Cấp độ truy cập: Không được cấp các truy cập
- Ưu điểm: Đánh giá rủi ro một cách thực tế nhất.
- Nhược điểm: Tiêu tốn nhiều thời gian. Khả năng sẽ bỏ qua một số điểm yếu bảo mật.
Grey Box
- Mục tiêu: Rà soát, kiểm tra bảo mật trường hợp giả định một rủi ro xuất phát từ nội bộ.
- Cấp độ truy cập: Ít nhất một truy cập hợp lệ vào hệ thống.
- Ưu điểm: Hiệu quả hơn black-box, giảm thời gian và tăng số lượng lỗ hổng được phát hiện.
- Nhược điểm: Không có đánh giá cụ thể cho hình thức này, tuỳ thuộc vào các truy cập được cung cấp.
White Box
- Mục tiêu: Rà soát, kiểm tra bảo mật khi được cấp toàn quyền truy cập vào hệ thống.
- Cấp độ truy cập: Tất cả các tài liệu, tài khoản truy cập vào ứng dụng và hệ thống
- Ưu điểm: Giảm thiểu khả năng thiếu sót các lỗ hổng bảo mật.
- Nhược điểm: Hiệu quả phụ thuộc vào lượng thông tin, truy cập vào hệ thống. Thời gian đánh giá tăng theo số lượng thông tin được cung cấp.
Giải thưởng và thành tích
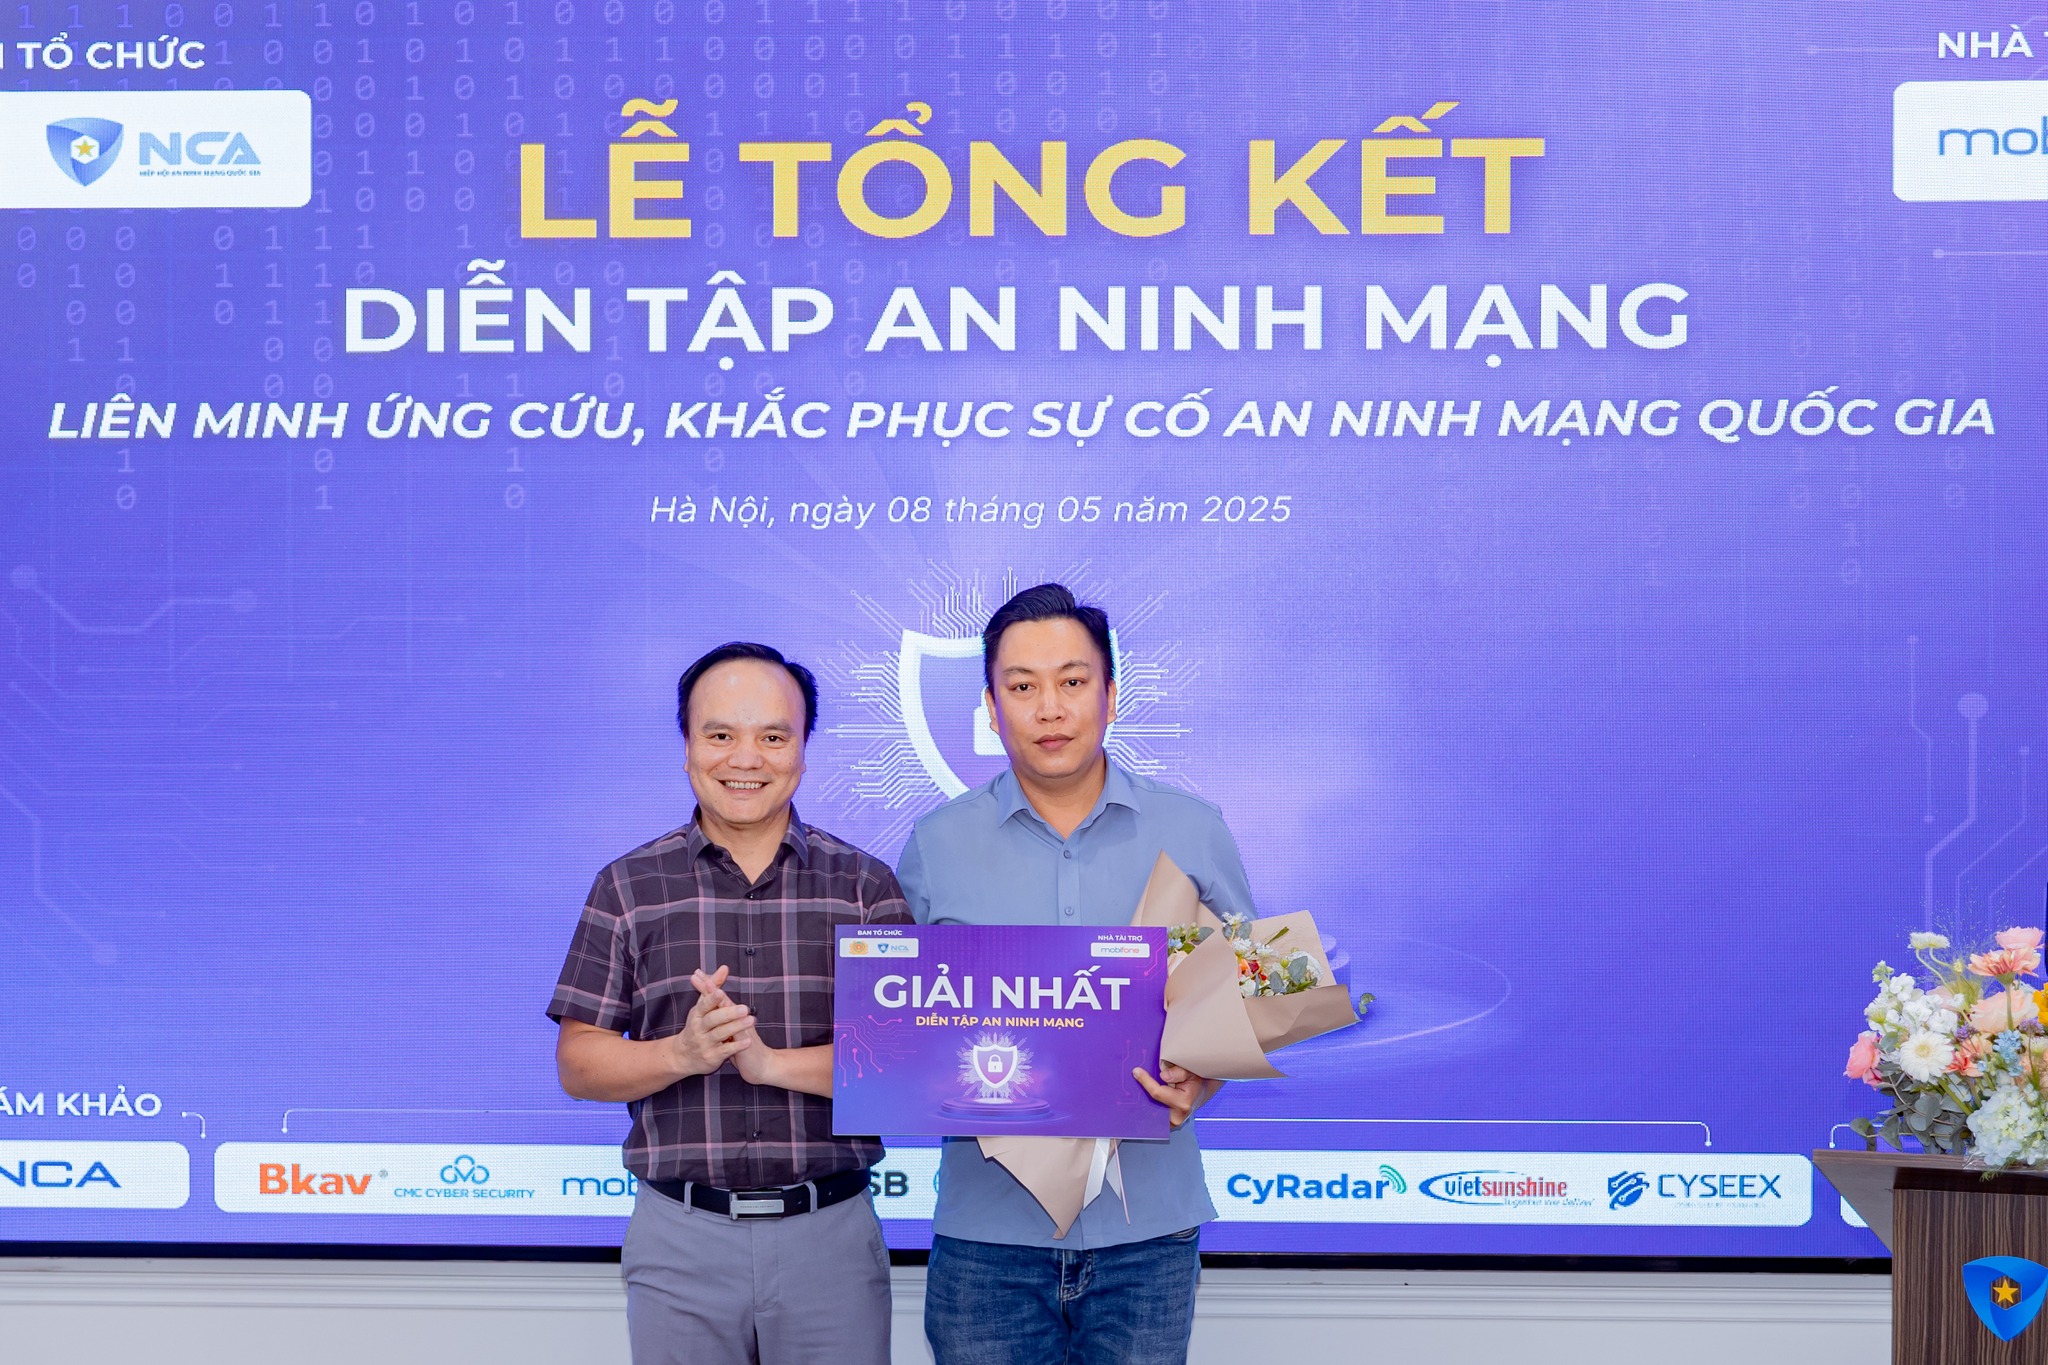
VietSunshine Vinh Dự Giành Giải Nhất Tại Diễn Tập An Ninh Mạng Quốc Gia 2025
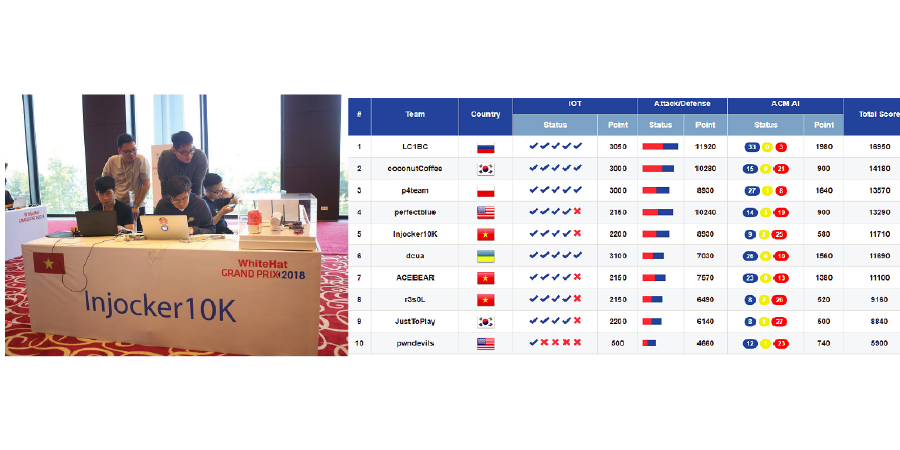
Team Việt Nam có thành tích cao nhất tại The WhiteHat Grand Prix 2018
https://ctftime.org/event/697/
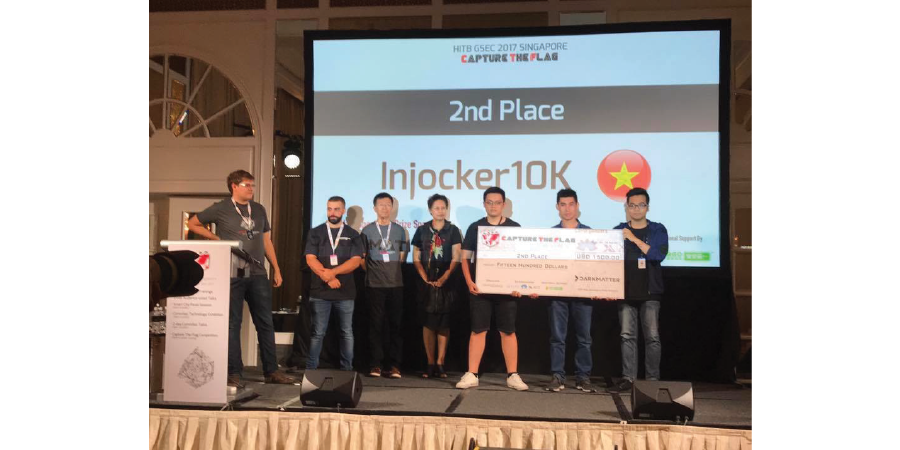
Xếp thứ 2 tại Capture the Flag – HITB GSEC Singapore 2017
https://gsec.hitb.org/sg2017/capture-the-flag/
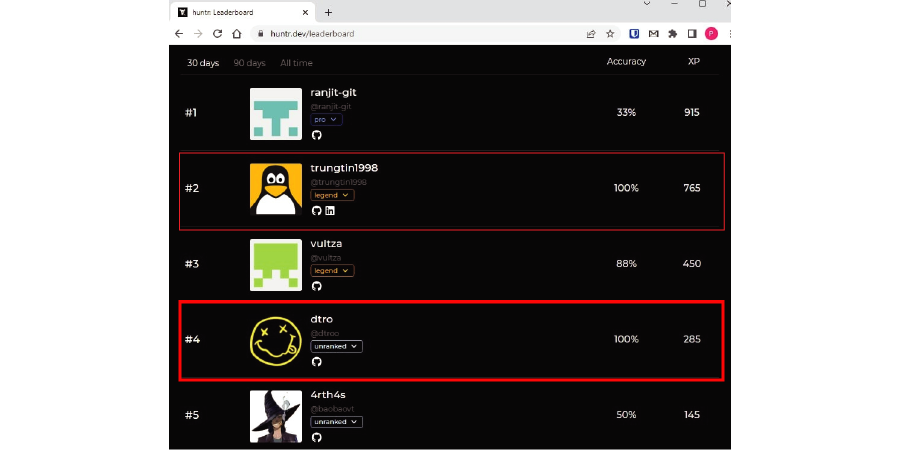
Huntr.dev's Ranking
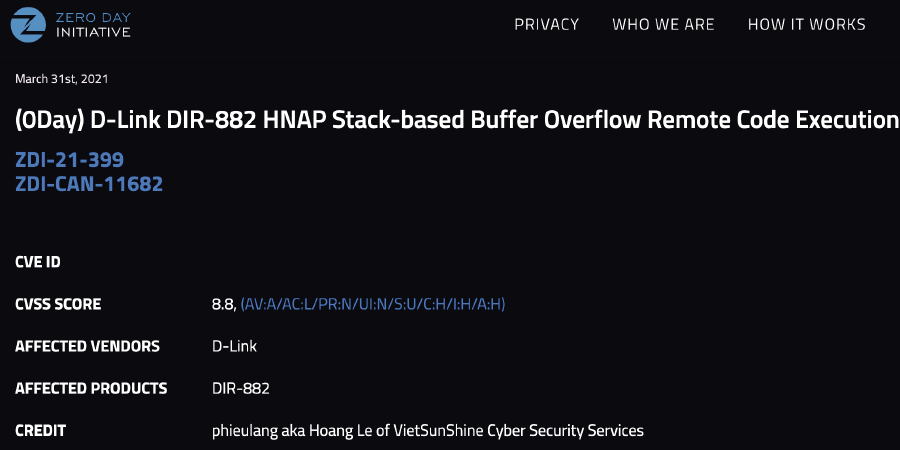
Phát hiện lỗ hổng Zero-Day trên thiết bị D-Link
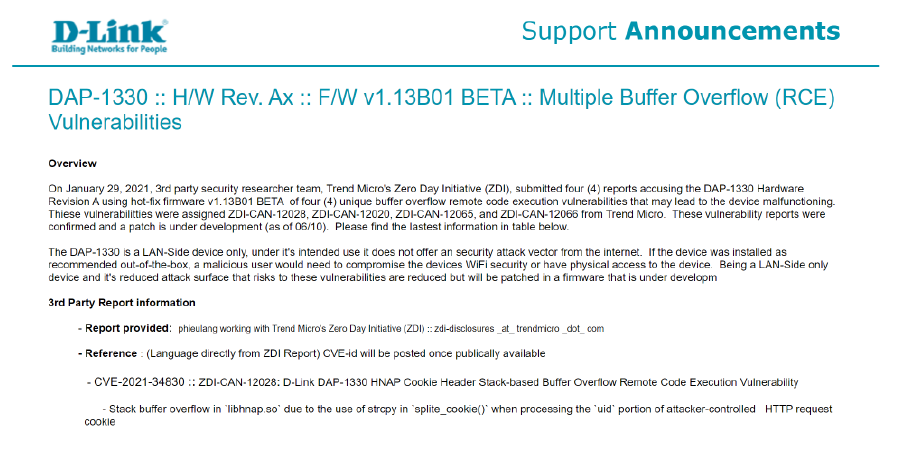
Phát hiện lỗ hổng RCE trên thiết bị D-Link
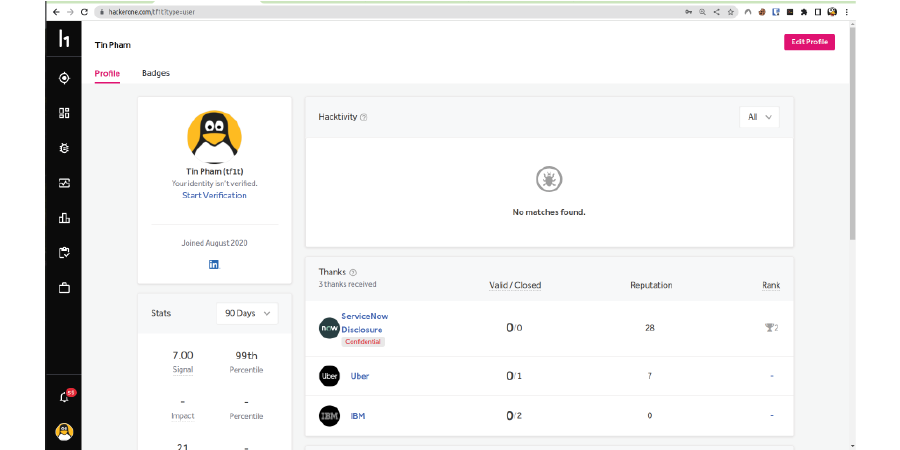
Hackerone Bug Bounty
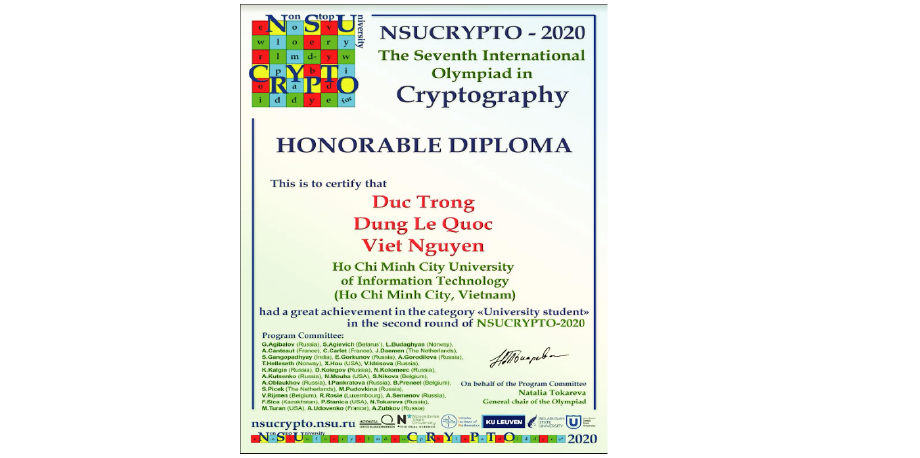
The Seventh International Olympiad in Cryptography
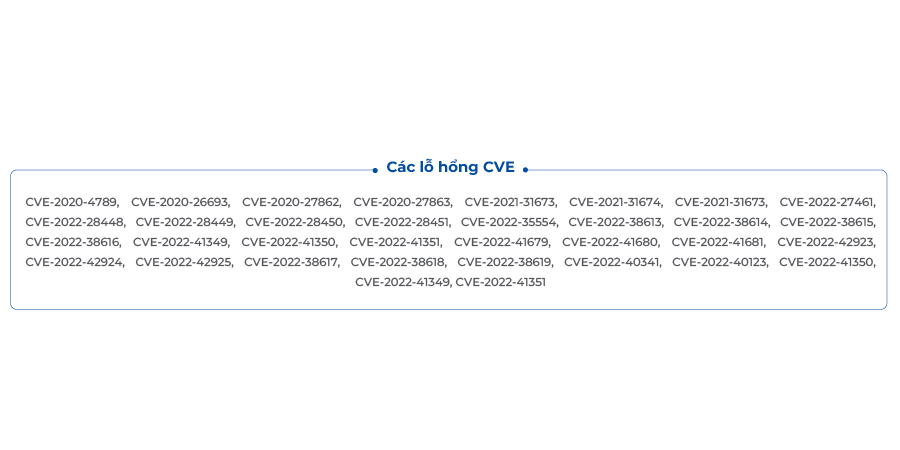
Phát hiện các lỗ hổng CVE
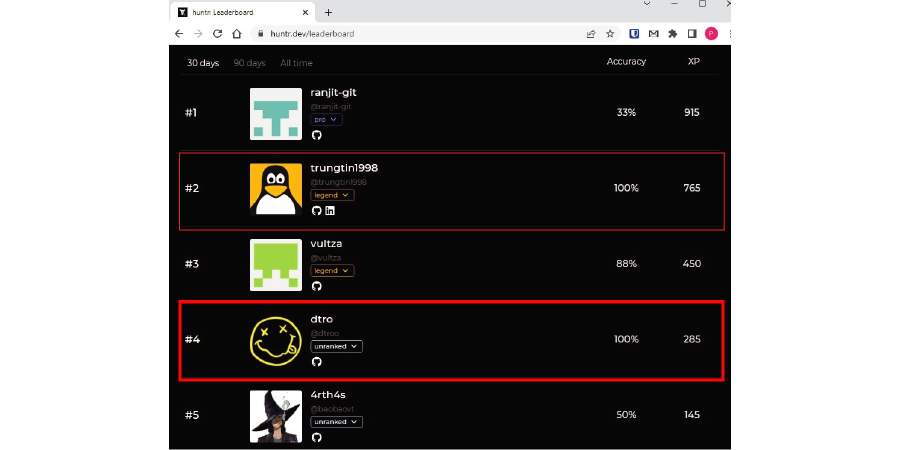
Huntr.dev's Ranking
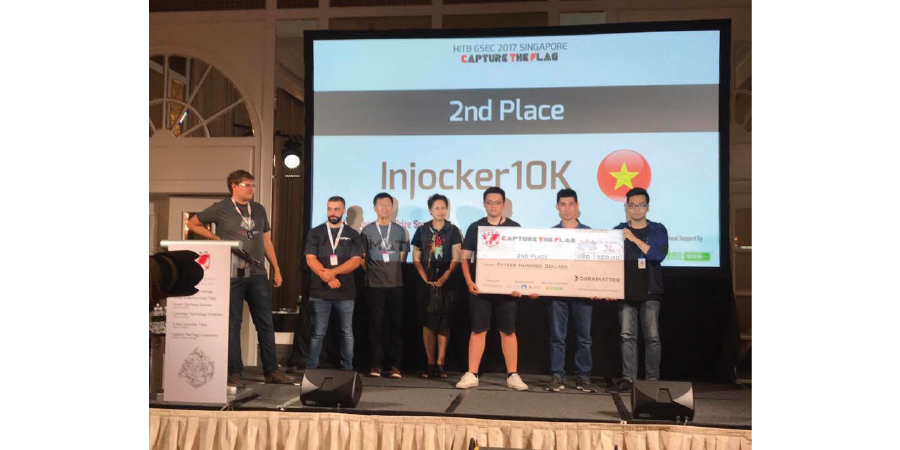
Xếp thứ 2 tại Capture the Flag – HITB GSEC Singapore 2017
https://gsec.hitb.org/sg2017/capture-the-flag/
Mô hình và phương pháp
- Mục tiêu: Nhận dạng và xác minh các điểm yếu bảo mật, xử lý các điểm yếu trước khi bị bên thứ 3 phát hiện và lợi dụng.
- Phạm vi: Thường xác định phạm vi thực hiện cụ thể trên từng đối tượng ứng dụng, hệ thống mạng và máy chủ.
- Phương pháp: Các tiêu chuẩn, kịch bản và bài kiểm tra đã được định nghĩa trước, tuỳ biến riêng cho từng nghiệp vụ của ứng dụng và hệ thống.
- Báo cáo: Chi tiết các vấn đề bảo mật đã phát hiện trên ứng dụng, các bằng chứng xác minh, kèm theo các khuyến nghị cụ thể để xử lý từng điểm yếu bảo mật.
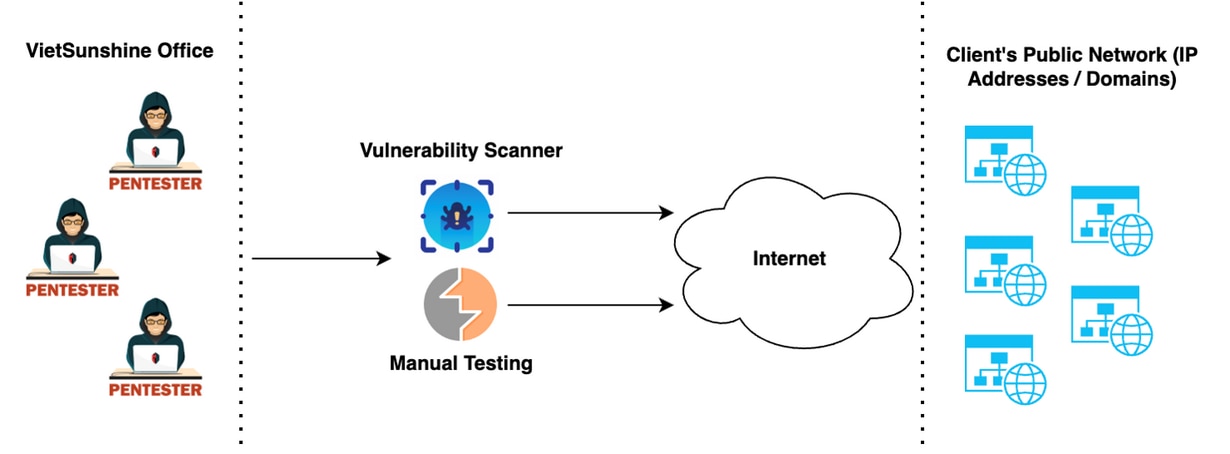
Kiểm thử xâm nhập ứng dụng Web
Kiểm thử xâm nhập ứng dụng di động
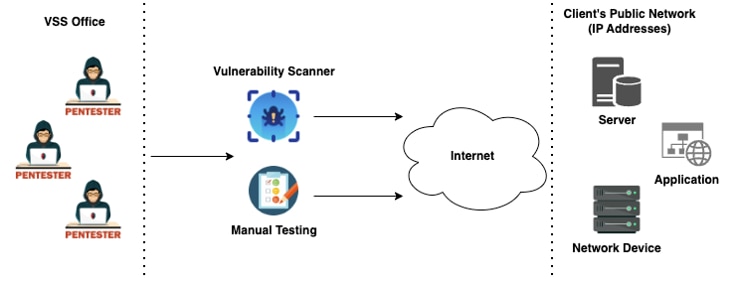
Kiểm thử xâm nhập hạ tầng mạng từ bên ngoài
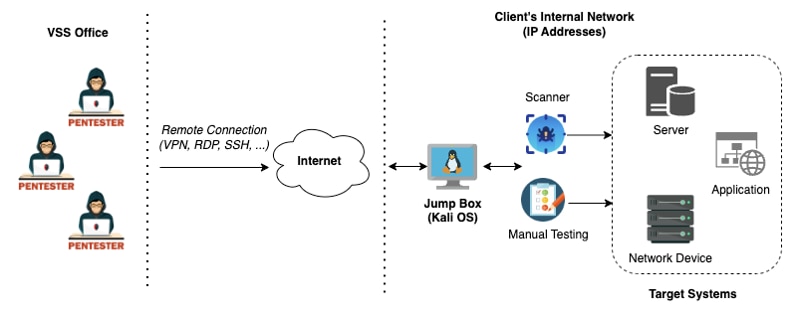
Kiểm thử xâm nhập hạ tầng mạng nội bộ
Để lại liên hệ
và chúng tôi có thể tư vấn cho quý khách
Chúng tôi sẵn lòng chia sẻ tư vấn và định hướng cho bạn ý tưởng về dịch vụ mà quý khách cần nhất

 Loading ...