



DỊCH VỤ ĐIỀU TRA SỐ VÀ ỨNG CỨU SỰ CỐ
Dịch vụ Điều tra Số và Ứng cứu Sự cố (DFIR) của VietSunshine là giải pháp ứng phó khẩn cấp chuyên sâu giúp doanh nghiệp nhanh chóng cô lập, ngăn chặn thiệt hại và điều tra các vụ tấn công an ninh mạng (như mã độc tống tiền Ransomware, tấn công phá hoại, rò rỉ dữ liệu). Đội ngũ chuyên gia số hóa chứng cứ, tái hiện dòng thời gian sự cố, xác định kỹ thuật xâm nhập, loại bỏ hoàn toàn mã độc/backdoor và hỗ trợ khôi phục hệ thống an toàn.
Điều tra số và ứng cứu sự cố là gì?
Điều tra số và ứng cứu sự cố (DFIR) là một lĩnh vực trong an ninh mạng tập trung vào việc xác định, điều tra và khắc phục các cuộc tấn công mạng.
DFIR có hai thành phần chính:
- Điều tra số (Digital Forensics): Liên quan đến việc thu thập, bảo quản và phân tích các bằng chứng.
- Ứng phó sự cố (Incident Response): Liên quan đến việc cô lập, ngăn chặn và chặn đứng một cuộc tấn công mạng.
Lợi ích của dịch vụ điều tra số và ứng cứu sự cố
- Ứng phó chuẩn xác 24/7: Kích hoạt quy trình khẩn cấp, khoanh vùng và cô lập triệt để mã độc (Ransomware, Backdoor) ngay khi phát hiện xâm nhập.
- Ngăn chặn rò rỉ dữ liệu & bảo vệ uy tín: Chặn đứng nguy cơ thất thoát dữ liệu khách hàng và bí mật kinh doanh, giảm thiểu tối đa tổn hại danh tiếng.
- Khôi phục thần tốc, giảm Downtime: Đưa hệ thống trở lại vận hành nhanh chóng, rà sạch các cửa sau (backdoor) để chống tái xâm nhập.
- Bằng chứng số có giá trị pháp lý: Thiết lập hồ sơ và timeline sự cố theo chuẩn bảo quản chứng cứ, hỗ trợ điều tra và truy tố pháp lý.
Giải thưởng và thành tích
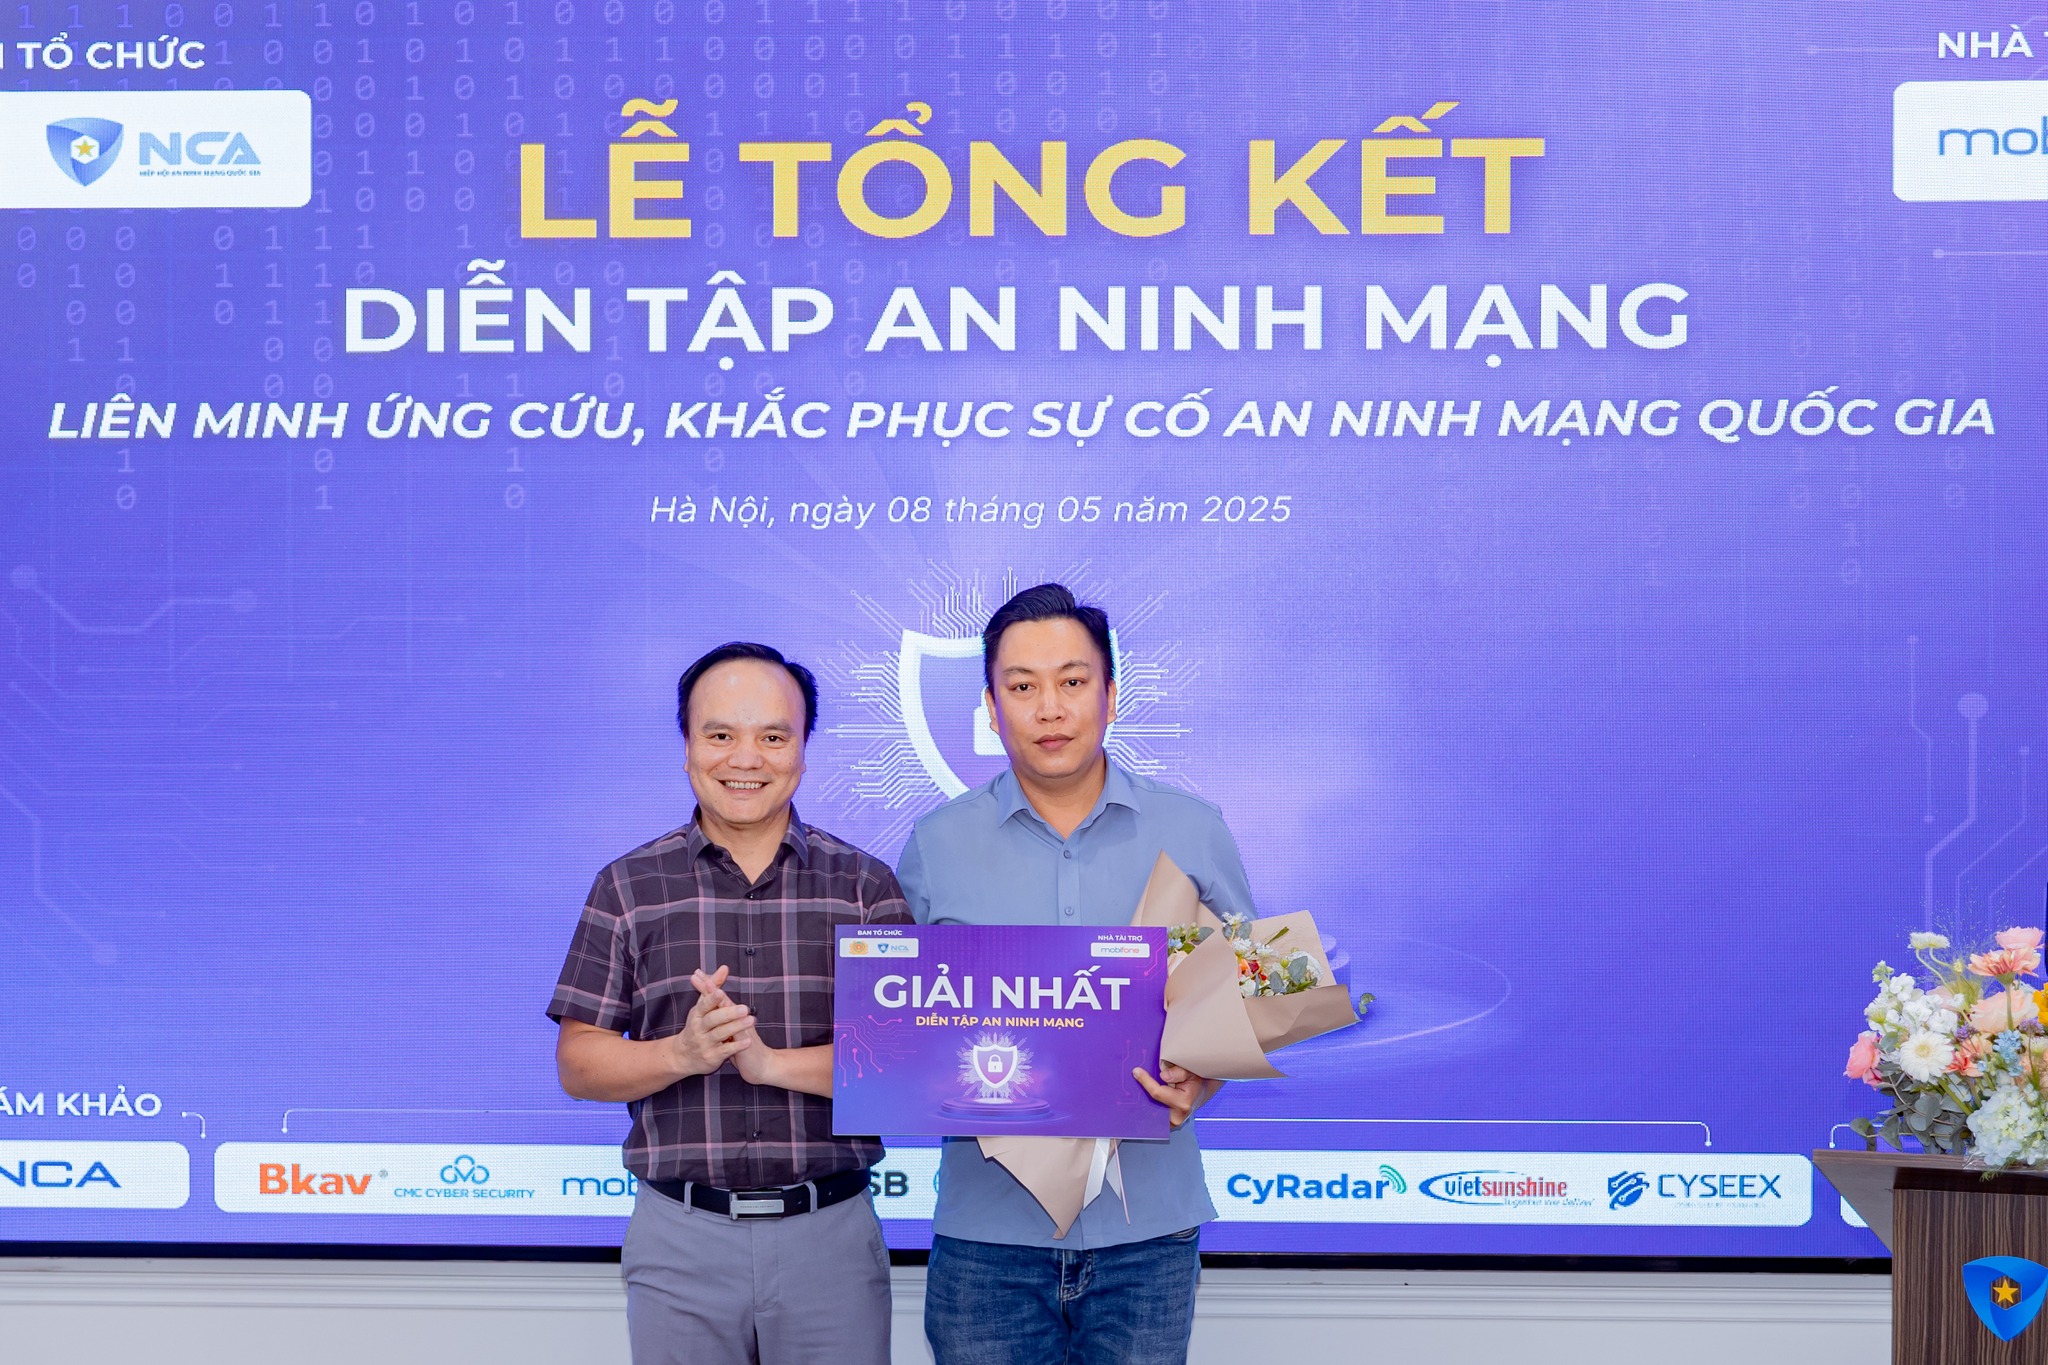
VietSunshine Vinh Dự Giành Giải Nhất Tại Diễn Tập An Ninh Mạng Quốc Gia 2025
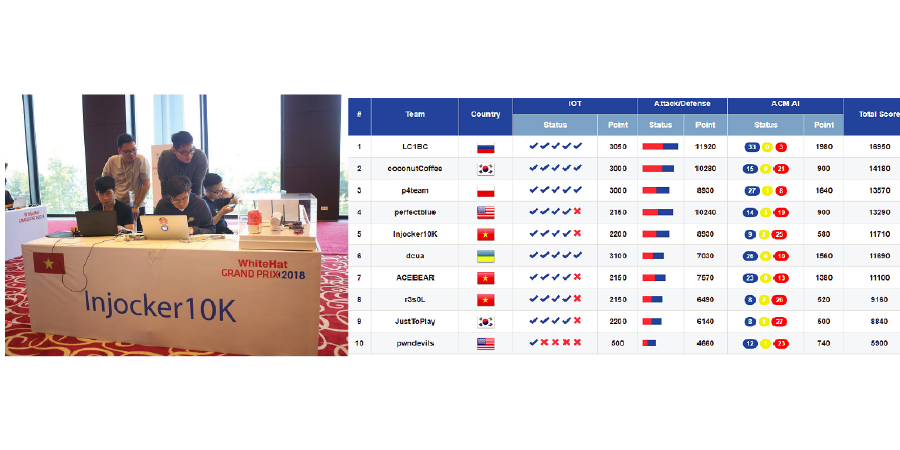
Team Việt Nam có thành tích cao nhất tại The WhiteHat Grand Prix 2018
https://ctftime.org/event/697/
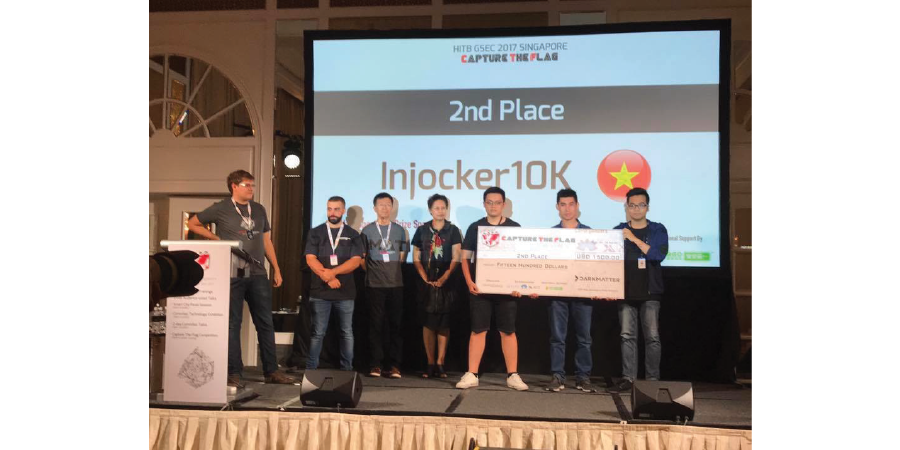
Xếp thứ 2 tại Capture the Flag – HITB GSEC Singapore 2017
https://gsec.hitb.org/sg2017/capture-the-flag/
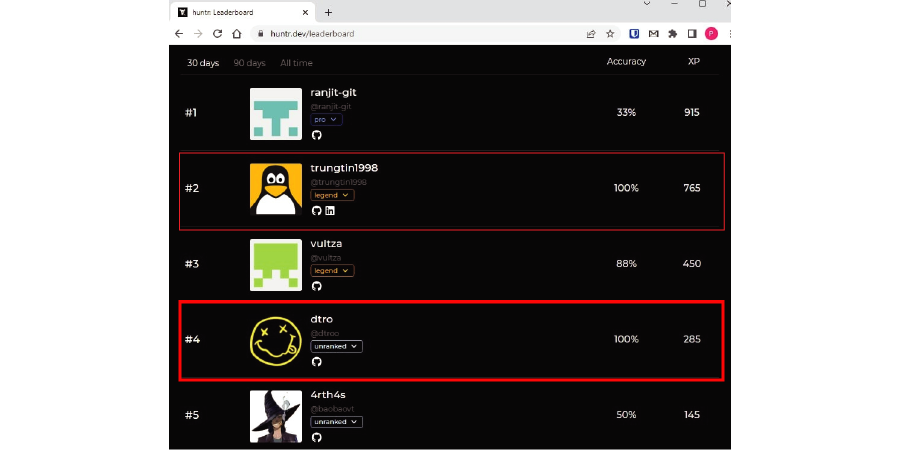
Huntr.dev's Ranking
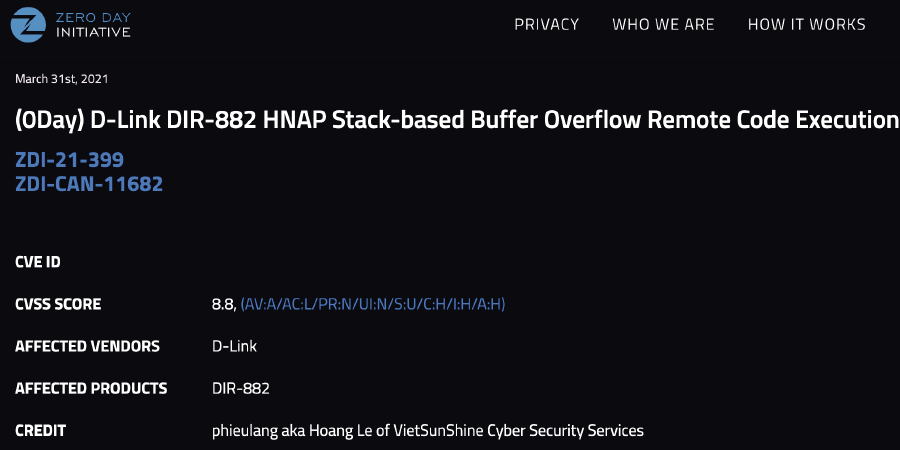
Phát hiện lỗ hổng Zero-Day trên thiết bị D-Link
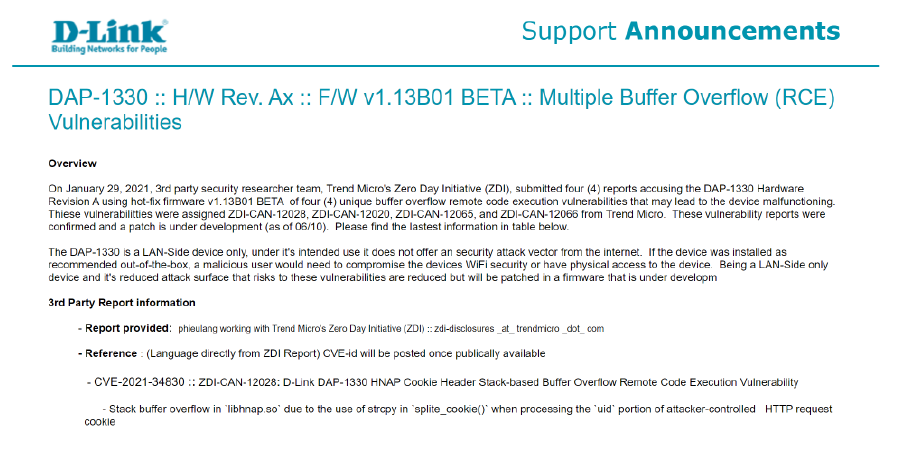
Phát hiện lỗ hổng RCE trên thiết bị D-Link
Hackerone Bug Bounty
The Seventh International Olympiad in Cryptography
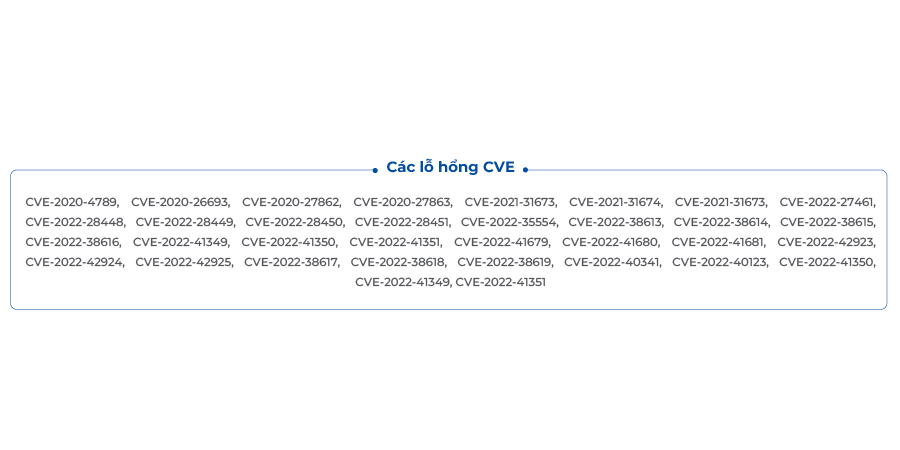
Phát hiện các lỗ hổng CVE
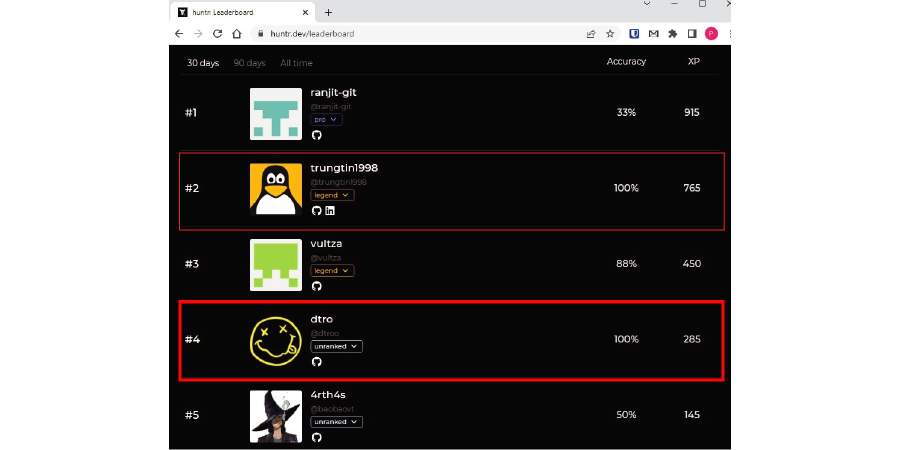
Huntr.dev's Ranking
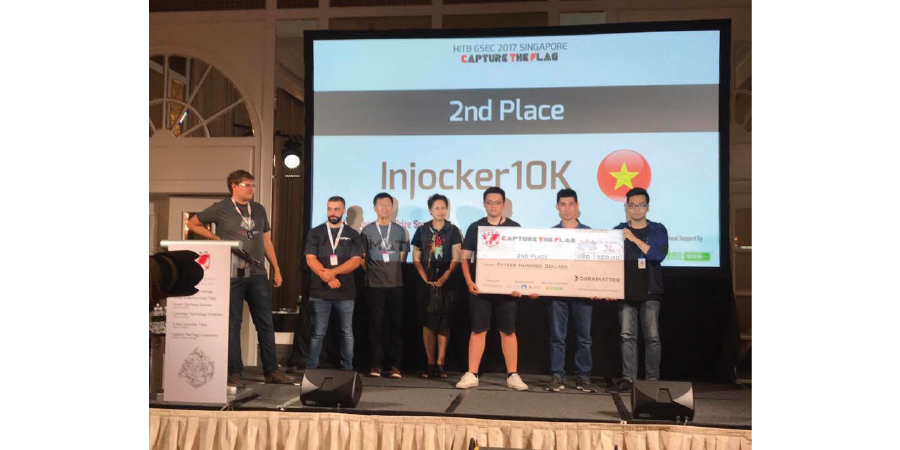
Xếp thứ 2 tại Capture the Flag – HITB GSEC Singapore 2017
https://gsec.hitb.org/sg2017/capture-the-flag/
Nội dung thực hiện
1. Tiếp nhận
- Tiếp nhận thông tin từ đối tác về thời điểm tấn công, hậu quả và hiện trạng của hệ thống.
- Nhận định tình huống: đã bị tấn công, đang bị tấn công, hoặc hệ thống đã bị thay đổi hiện trạng sau quá trình khôi phục.
- Phạm vi sự cố: sự cố cả hệ thống mạng máy tính, sự cố một máy tính, sự cố dữ liệu.
2. Phân loại
- Tấn công lừa đảo
- Tấn công mã độc mã hoá dữ liệu
- Tấn công nhằm mục đích phá hoại
- Các hình thức khác
3. Thu thập bằng chứng
- Thông tin về đầu mối liên hệ
- Sơ đồ mạng của hệ thống
- Mục tiêu bị ảnh hưởng (loại máy chủ, phần mềm, thiết bị mạng, hệ điều hành...)
- Tài khoản truy cập vào các hệ thống bị ảnh hưởng để trích xuất dữ liệu phân tích
- Thông tin nhật ký hệ thống (Log)
- Bộ nhớ và trạng thái kết nối mạng
- Mẫu dữ liệu bị can thiệp
- Mẫu mã độc
4. Phân tích
- Phân tích điểm yếu của các máy chủ, thiết bị mạng, phần mềm có trong hệ thống.
- Phân tích các mẫu Log.
- Ghi nhận lại dòng thời gian (timeline) các sự kiện xảy ra trong hệ thống ở các khoảng thời gian trước, trong và sau thời điểm xảy ra sự cố.
- Phân tích mã độc.
5. Xử lý
- Xem xét khả năng khôi phục dữ liệu và hệ thống sau sự cố.
- Rà quét mã độc trên hệ thống, máy tính đã bị tấn công.
- Rà soát các cổng truy cập ẩn (backdoor) của kẻ tấn công.
6. Báo cáo
- Tổng hợp báo cáo kết quả điều tra, ghi nhận đầy đủ các bằng chứng số, nhận định nguyên nhân và kết quả xử lý.
- Đề xuất các giải pháp để cải thiện ATTT cho hệ thống, cả về quy trình, phần cứng và phần mềm.
Để lại liên hệ
và chúng tôi có thể tư vấn cho quý khách
Chúng tôi sẵn lòng chia sẻ tư vấn và định hướng cho bạn ý tưởng về dịch vụ mà quý khách cần nhất

 Loading ...